Descubra las principales soluciones de Level Blue:
Información de seguridad y gestión de eventos (SIEM)
Todo lo que necesita para detectar y responder a amenazas avanzadas, además de SIEM y gestión de registros.
Las soluciones de software SIEM de propósito único y las herramientas de administración de registros brindan información de seguridad avanzada, pero a menudo desbloquean esfuerzos de integración costosos y que requieren mucho tiempo para incorporar archivos de registro de fuentes dispares, como inventario de activos, evaluación de vulnerabilidades, agentes de endpoint y productos IDS. Una vez que tenga los datos, debe investigar y escribir reglas de divulgación para identificar amenazas en su entorno. Estos desafíos se multiplican a medida que migra cargas de trabajo y servicios desde la infraestructura local a entornos de nube pública.
Para los equipos de TI actuales con recursos limitados, el tiempo y los gastos necesarios para implementar un SIEM retrasan seriamente el tiempo de detección de amenazas y, por lo tanto, el retorno de la inversión.
Beneficios clave de los SIEM de ciberseguridad de AT&T:
| Características | AlienVault USM | SIEM Tradicional |
|---|---|---|
| Gestión: | ||
| Gestión de registros | ✓ | ✓ |
| Gestión de eventos | ✓ | ✓ |
| Correlación de eventos | ✓ | ✓ |
| Comunicado | ✓ | ✓ |
| Gestión: | ||
| Descubrimiento de funciones | ✓ | $ Requiere integración $ |
| IDs de red | ✓ | $ Requiere integración $ |
| IDS de host | ✓ | $ Requiere integración $ |
| Monitoreo de integridad de archivos | ✓ | $ Requiere integración $ |
| Monitoreo en la nube (AWS, Azure, Office 365, G Suite) | ✓ | $ Requiere integración $ |
| Respuesta a incidentes (AlienApps) con herramientas de seguridad y operaciones de terceros | ✓ | $ Requiere integración $ |
| Evaluación de vulnerabilidad | ✓ | $ Requiere integración $ |
| Detección y respuesta de endpoints | ✓ | $ Requiere integración $ |
| Tecnologías de monitoreo de seguridad: | ||
| Inteligencia continua contra amenazas | ✓ | No disponible |
| Consola de administración unificada para tecnologías de monitoreo de seguridad | ✓ | No disponible |
USM AnyWhere
USM Anywhere es una plataforma altamente extensible que aprovecha AlienApps: componentes de software modulares estrechamente integrados en la plataforma USM Anywhere que extienden, organizan y automatizan la funcionalidad entre los controles de seguridad integrados en USM Anywhere y otras herramientas de productividad y seguridad de terceros.
USM Anywhere centraliza el monitoreo de seguridad para redes y dispositivos en la nube, en las instalaciones y en ubicaciones remotas, ayudándolo a detectar amenazas prácticamente en cualquier lugar.
Descubierto en:
- Activos de red
- Software y servicios
- Activos de AWS
- Activos de Azure
- Activos de la plataforma en la nube de Google
Análisis:
- Correlación de eventos SIEM
- Alarmas con prioridad propia
- Monitoreo de la actividad del usuario
- Hasta 90 días de eventos en línea con capacidad de búsqueda
Detección:
- Intrusión en la nube (AWS, Azure, GCP)
- Intrusión de red (NIDS)
- Intrusión de host (HIDS)
- Detección y respuesta de terminales (EDR)
Respuesta:
- Consulta forense
- Automatización y orquestación de respuestas.
- Notificaciones y emisión de billetes
Evaluación:
- Escaneo de vulnerabilidades
- Evaluación de infraestructura en la nube
- Configuración de usuarios y activos
- Monitoreo de la web oscura
Informes:
- Plantilla de cumplimiento predefinida
- Plantilla de evento predefinida
- Vistas y paneles personalizables
- Almacenamiento de registros

¿Cómo funciona la plataforma?
Concéntrese en amenazas reales comenzando a monitorear desde el primer día.
Recopilación y análisis de datos inteligentes y automatizados
USM Anywhere recopila y analiza automáticamente datos en toda la superficie de ataque, lo que le ayuda a obtener rápidamente una visibilidad de seguridad centralizada sin la complejidad de múltiples tecnologías de seguridad diferentes.
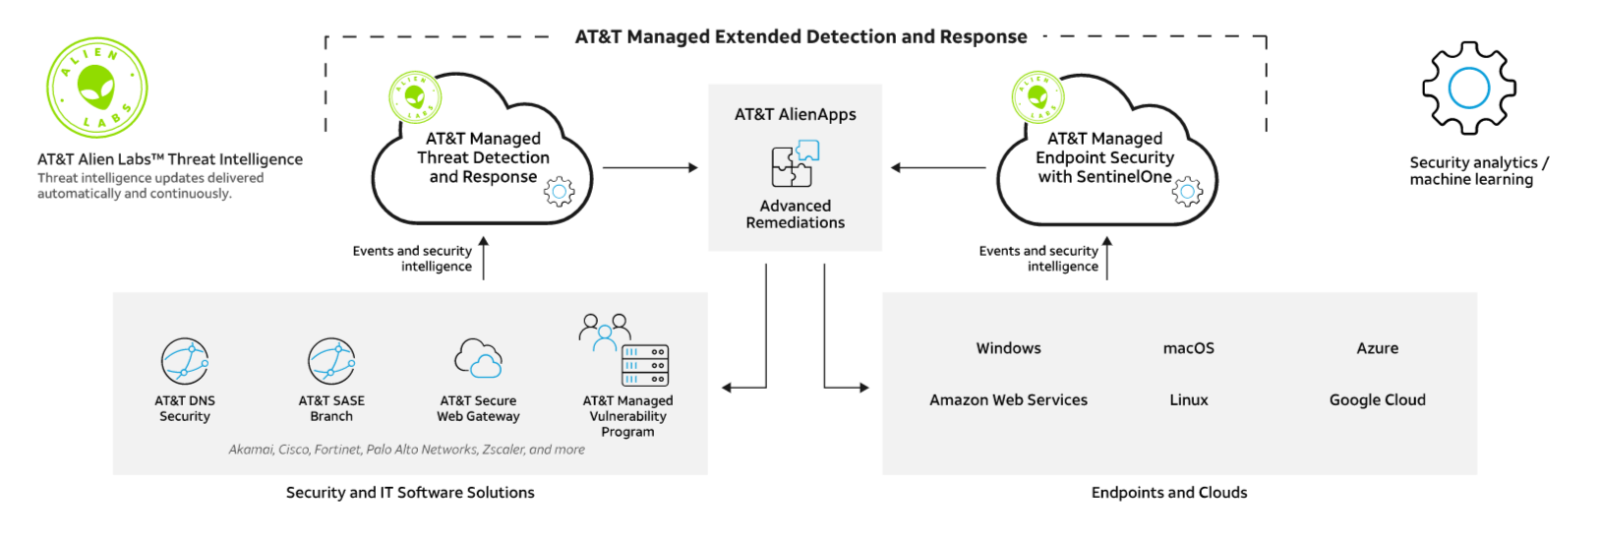
Detección automatizada de amenazas impulsada por AT&T Alien Labs
Con inteligencia de amenazas impulsada por AT&T Alien Labs, USM Anywhere se actualiza automáticamente para mantenerse al tanto de las amenazas emergentes y en evolución para que su equipo pueda concentrarse en responder a las alertas.
Orquestación de respuesta a incidentes con AlienApps
USM AnyWhere admite un ecosistema en crecimiento de AlienApps, lo que le permite orquestar y automatizar acciones contra otras tecnologías de seguridad para que pueda responder a incidentes de forma rápida y sencilla.
Mira el vídeo | Folleto de producto
Extended Detection and Response (XDR)
La solución de AT&T abarca la recopilación de telemetría y otros datos de ataques y el uso de análisis de seguridad y aprendizaje automático para impulsar una mejor respuesta a incidentes.
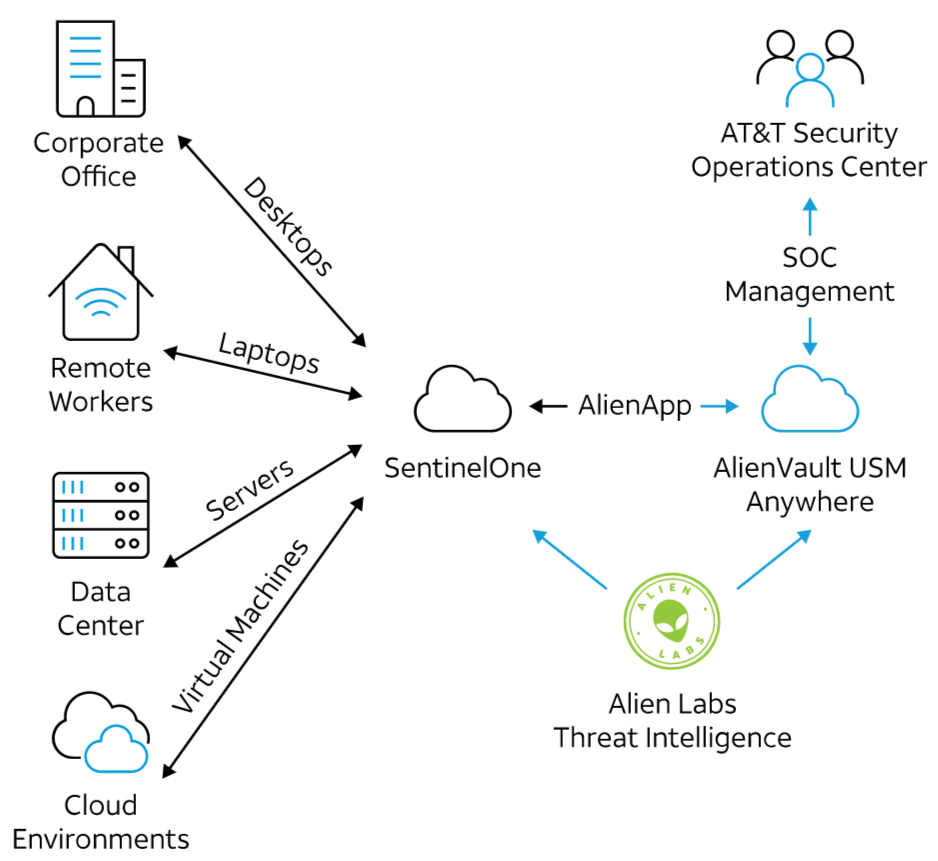
Enpdoint Protection NextGen (SentinelOne)
Ofrezca protección de próxima generación para los terminales de sus clientes. Detecte y responda de forma autónoma y rápida a amenazas cibernéticas sofisticadas y siempre presentes mientras busca proactivamente nuevas amenazas antes de que comiencen a actuar.
Cómo le beneficia SentinelOne
- Minimizar el tiempo de permanencia
- Experiencia simplificada
- Corrección rápida y automatizada
- Reducir la fatiga de alerta
- Experiencia en la que puede confiar
¡E incluso puedes ofrecer todas las soluciones de AT&T como proveedor de servicios (MSSP)!